2段階認証の番号も盗まれる?リアルタイムフィッシングの手口と対策
2段階認証を使っていれば、フィッシング詐欺も防げる。そう思っていませんか。実は、偽サイトに入力した確認番号をすぐに悪用する「リアルタイムフィッシング」という手口があります。本物のサービスから番号が届いても、今開いている画面まで本物とは限りません。
私も日頃から追加の認証を使っています。だからこそ、番号を入れる前の確認を大切にしたいと思っています。この記事では、番号が盗まれる流れと、迷ったときに取る行動を整理します。
2段階認証で何を確認するのか
2段階認証は、ログインなどの本人確認を2つの段階に分ける仕組みです。例えば、IDとパスワードを入れた後、メールなどに届く使い捨ての番号を入力したり、スマホで承認したりします。追加確認の方法はサービスによって異なります。
多要素認証は、知識、持ち物、身体の特徴のうち異なる種類を組み合わせます。2回の確認が、必ず多要素とは限りません。
IPAの不正ログイン対策でも、パスワード管理に加えて多要素認証の利用が案内されています。パスワードだけに頼らず、確認を追加することが大切です。
最初は面倒だった2段階認証
私も、楽天証券やAmazon、銀行などのサービスで、2段階認証を使う機会が増えました。メールに届いた確認番号を入力したり、スマホで認証したりすることは、今では身近な操作になっています。
最初は「毎回入力するのは面倒だな」と思っていました。確認番号が届かないこともありました。最近は自動入力もあり、以前ほど手間を感じなくなりました。
ただ、入力が便利になっても、確認番号を入れる先には注意が必要です。本物のサービスから届いた番号でも、偽サイトに入力すれば悪用されるおそれがあります。認証を使うだけで安心せず、その画面が本当に正しいものか確認することが大切です。
確認番号まで盗む詐欺の流れ
リアルタイムフィッシングでは、偽サイトへの入力と、本物のサービスでの認証が連動します。代表的な流れは次のとおりです。実際の画面や攻撃方法は一つではありません。
- 利用者が偽サイトにIDとパスワードを入力します。
- 入力した情報が、すぐに本物のサイトへのログインに悪用されます。
- 本物のサービスから利用者へ確認番号が届きます。
- 利用者が偽サイトへ確認番号まで入力すると、その番号も使われ、不正にログインされるおそれがあります。
番号の有効期限が短くても、その間に使われれば被害につながり得ます。「あとで盗まれる」というイメージだけでなく、入力したその場で悪用される可能性を知っておきたいところです。
フィッシング対策協議会の2026年度版ガイドラインでも、リアルタイムフィッシングと、それに耐性を持つ認証の必要性が説明されています。
本物から届いた番号でも、偽サイトに入れてしまえば盗まれます。届いたことだけで安心せず、どこに入力するのかを確かめてください。
見た目と急かす言葉に注意する
ロゴやURLの一部分だけで決めない
見慣れた会社名やロゴは、偽サイトにも表示できます。URLの中に会社名らしい文字があっても、それだけで判断しないでください。httpsで始まる表示も、通信が暗号化されていることを示すもので、相手が本物である保証にはなりません(フィッシング対策協議会の説明)。
急がされても確認を後回しにしない
「利用停止」「今すぐ手続き」と書かれると、先に入力したくなります。そんなときほど、届いたリンクからそのまま進まず、自分で公式アプリを開き直すほうが確認しやすくなります。
見慣れた画面でも、急かされたら立ち止まる。それを自分のルールにしましょう。
迷ったときに戻る4つの手順
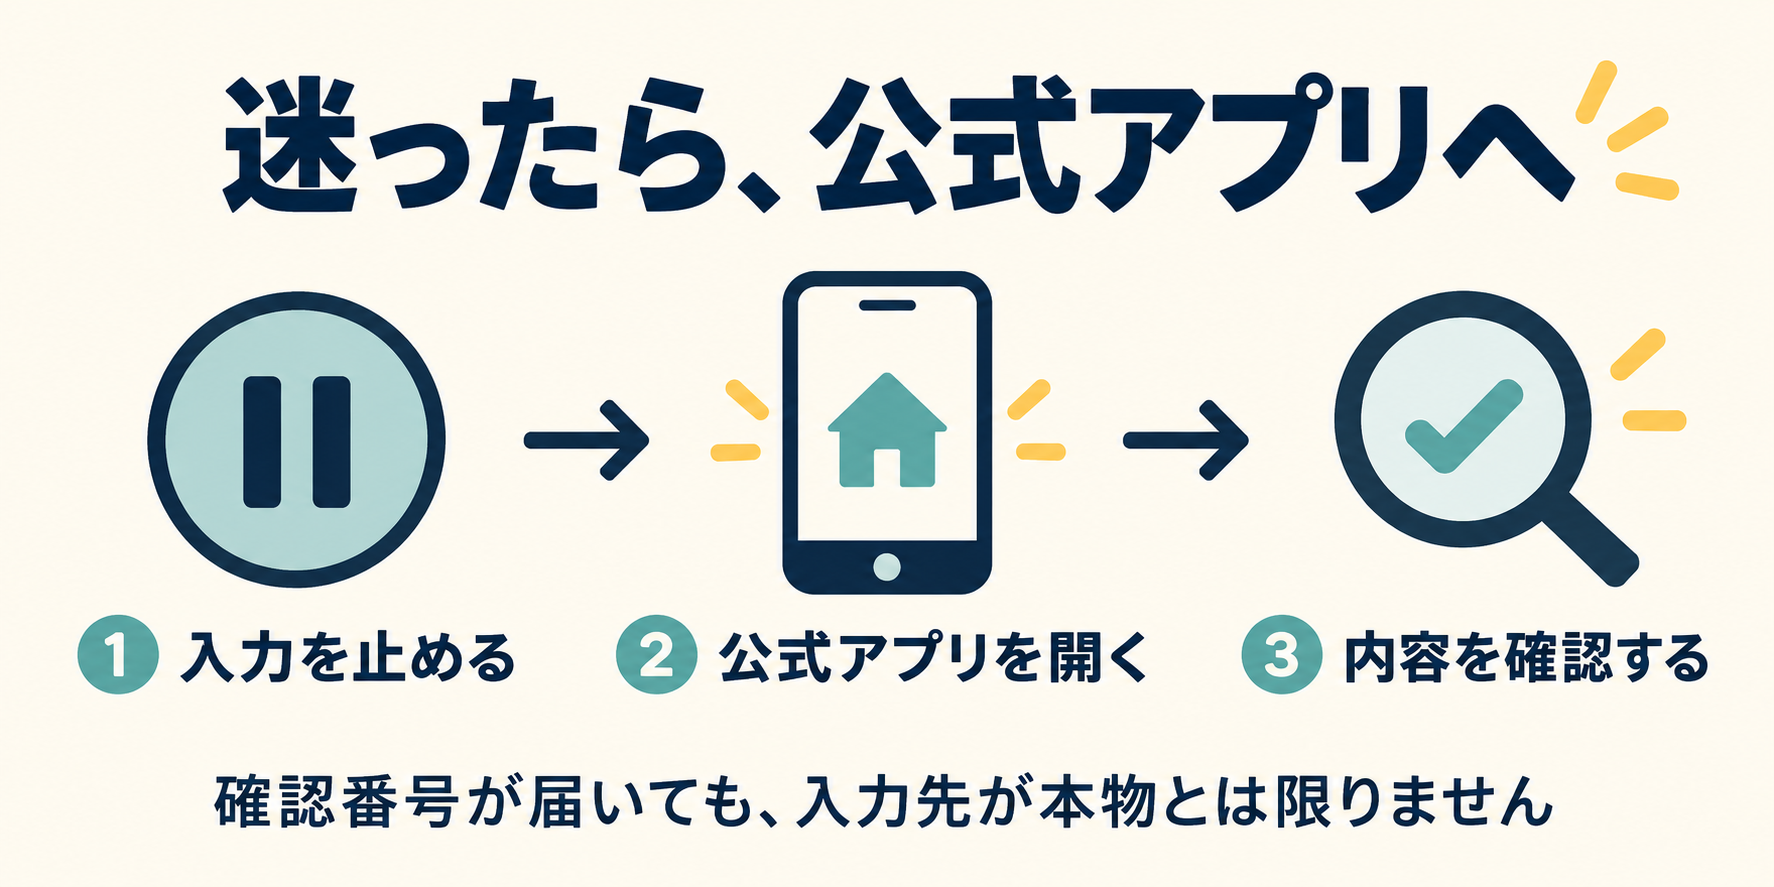
判断できないときは、入力を続けず、入口から確かめ直します。
STEP1:入力や承認をいったん止める。パスワードだけでなく、確認番号も追加で入れません。電話やチャットの相手に番号を伝えることもしません。
STEP2:公式アプリを自分で開く。以前から利用している公式アプリや、正しいと確認して保存したブックマークから入り直します。検索し直す場合も、広告や上位表示だけで本物だと決めつけないことが大切です。
STEP3:手続きの内容を照合する。公式の画面で同じ案内があるか確認します。認証の通知に操作内容が書かれている場合は、自分が行ったログインや手続きと一致しているかも見ます。
STEP4:分からなければ公式窓口へ確認する。不審なメッセージ内の連絡先は使わず、公式アプリなどから問い合わせ先を探します。身近な人に相談する場合も、パスワードや番号そのものは渡しません。
警察庁のフィッシング対策も、リンクの見た目だけでの判断は難しいとして、公式アプリや事前に登録したブックマークの活用を勧めています。
今日確認したい認証の設定
まず、よく使うサービスを1つ選び、公式アプリや公式サイトの設定で、追加認証の状態を確認してみてください。設定名が分からなければ、そのサービスの公式ヘルプを参照します。一度に全部変える必要はありません。
パスキーなど、フィッシングへの耐性を持つ方法を提供するサービスもあります。使える方式は異なるので、公式の説明で確認してください。
被害が疑われる場合の連絡については、利用者向けフィッシング詐欺対策ガイドラインも参考になります。困ってから探す前に、公式の確認先を1つ用意しておきましょう。
自分を守る知識を少しずつ増やす
今回、私が特に伝えたいのは、巧妙で、入力後すぐに悪用されかねないフィッシング詐欺への注意です。そのページは本当に正しいサイトなのか。URLは正しいのか。迷ったときに確認することは大事だと思っています。
2段階認証を使うこと、番号の入力先を確かめること、迷ったら公式アプリへ戻ること。この3つを覚えておくだけでも、次に取る行動を考えやすくなります。
自分で守れる知識を、ひとつずつ身につけていきましょう。今日の一歩は、よく使う公式アプリを自分で開き、セキュリティ設定の場所を確認することです。